
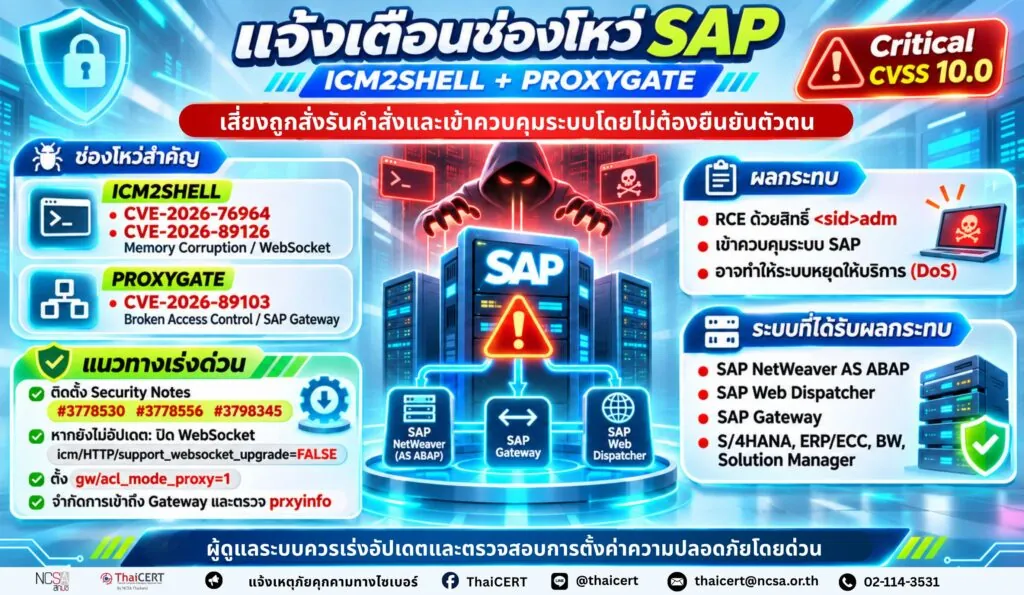
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ SAP ที่ได้เผยแพร่การอัปเดตความมั่นคงปลอดภัยประจำเดือนพฤศจิกายน 2569 เพื่อแก้ไขช่องโหว่ ICM2SHELL ซึ่งส่งผลกระทบต่อ SAP NetWeaver AS ABAP Internet Communication Manager (ICM) และ SAP Web Dispatcher รวมถึงช่องโหว่ PROXYGATE ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถสั่งรันคำสั่งบนระบบปฏิบัติการด้วยสิทธิ์ adm และเข้าควบคุมระบบ SAP ได้ [1]
1. รายละเอียดช่องโหว่ ICM2SHELL
CVE-2026-76964 (CVSS v3.1: 10.0) [2] และ CVE-2026-89126 (CVSS v3.1: 10.0) [3] เป็นช่องโหว่ประเภท Memory Corruption ใน SAP Kernel ที่เกี่ยวข้องกับการประมวลผล WebSocket ซึ่งทั้งสองผลิตภัณฑ์ใช้ชุดคำสั่งใน SAP Kernel ร่วมกัน ช่องโหว่ดังกล่าวเกิดขึ้นระหว่างการประกอบข้อความ WebSocket ที่ถูกแบ่งออกเป็นหลายส่วน (Fragmented WebSocket Messages) โดยผู้โจมตีสามารถส่งชุดข้อความ WebSocket ที่สร้างขึ้นเป็นพิเศษผ่าน HTTP/HTTPS Port ของระบบที่ได้รับผลกระทบ เพื่อกระตุ้นให้เกิดการเขียนข้อมูลออกนอกขอบเขตหน่วยความจำที่จัดสรรไว้ (Out-of-Bounds Write) ส่งผลให้กระบวนการทำงานของ ICM หรือ Web Dispatcher หยุดทำงานจนเกิดภาวะปฏิเสธการให้บริการ (Denial of Service: DoS) หรืออาจนำไปสู่การสั่งรันคำสั่ง (Remote Code Execution: RCE) ด้วยสิทธิ์ของบัญชี adm ซึ่งอาจทำให้ผู้โจมตีเข้าควบคุมระบบ SAP ได้ ทั้งนี้ การโจมตีสามารถดำเนินการได้โดยไม่ต้องผ่านการยืนยันตัวตนหรือมีบัญชีผู้ใช้งาน SAP และไม่จำเป็นต้องอาศัยการตั้งค่าระบบที่ผิดพลาด เนื่องจากระบบเปิดใช้งานการรองรับ WebSocket เป็นค่าเริ่มต้น แม้ว่า Application จะไม่ได้ใช้งาน WebSocket ก็ตาม
2. รายละเอียดช่องโหว่ PROXYGATE
CVE-2026-89103 (CVSS v3.1: 10.0) [4] เป็นช่องโหว่ประเภท Broken Access Control ใน SAP Gateway ที่เกี่ยวข้องกับกระบวนการตรวจสอบและควบคุมการเชื่อมต่อผ่าน Proxy ภายใน CPI-C Layer โดยมีไฟล์ prxyinfo และพารามิเตอร์ gw/acl_mode_proxy เป็นส่วนสำคัญในการกำหนดนโยบายควบคุมการเข้าถึง ช่องโหว่ดังกล่าวอยู่ใน SAP Kernel และสามารถถูกใช้ประโยชน์ได้เมื่อระบบมีการกำหนด Proxy Access Control ที่ไม่รัดกุม เช่น ไฟล์ prxyinfo อนุญาตการเชื่อมต่ออย่างกว้างขวาง หรือไม่มีไฟล์ดังกล่าวและใช้การตั้งค่าที่อนุญาตการเชื่อมต่อโดยไม่จำกัด ผู้โจมตีที่สามารถเข้าถึงบริการ SAP Gateway ผ่านเครือข่ายอาจส่งชุดคำขอที่สร้างขึ้นเป็นพิเศษ เพื่อหลอกให้ระบบเข้าใจว่าคำขอดังกล่าวมาจาก Application Server ภายในที่ได้รับความไว้วางใจ และหลีกเลี่ยงกลไกควบคุมการเข้าถึง ส่งผลให้ผู้โจมตีสามารถสั่งรันคำสั่ง (Remote Code Execution: RCE) ด้วยสิทธิ์ของบัญชี adm และอาจเข้าควบคุมระบบ SAP ได้ ทั้งนี้ การโจมตีสามารถดำเนินการได้โดยไม่ต้องผ่านการยืนยันตัวตนหรือมีบัญชีผู้ใช้งาน SAP หากระบบมีการตั้งค่าควบคุมการเข้าถึง Proxy ที่เปิดโอกาสให้ใช้ประโยชน์จากช่องโหว่ดังกล่าว
3. ผลิตภัณฑ์ที่ได้รับผลกระทบและแนวทางการแก้ไข
3.1 ช่องโหว่ ICM2SHELL ส่งผลกระทบต่อ SAP NetWeaver AS ABAP ที่ใช้งาน SAP Kernel ตั้งแต่เวอร์ชัน 7.40 ขึ้นไป รวมถึง SAP Web Dispatcher และ SAP HANA XS ที่มีการใช้งาน Web Dispatcher โดย SAP NetWeaver AS Java ที่ไม่มี ABAP Stack ไม่ได้รับผลกระทบจากช่องโหว่นี้ ผู้ดูแลระบบควรเร่งติดตั้ง Security Patch ตาม SAP Security Notes #3778530 และ #3778556 และตรวจสอบ Patch Level ที่แก้ไขช่องโหว่แล้วสำหรับ Kernel Version ที่ใช้งาน โดยเฉพาะ Kernel Version ที่สิ้นสุดการสนับสนุน ซึ่งอาจจำเป็นต้องอัปเกรดไปยังเวอร์ชันที่ยังได้รับการสนับสนุน หากยังไม่สามารถติดตั้ง Patch ได้ สามารถใช้มาตรการชั่วคราว (Workaround) โดยกำหนดค่า icm/HTTP/support_websocket_upgrade=FALSE เพื่อปิดการรองรับ WebSocket และ Restart Component ที่เกี่ยวข้อง ทั้งนี้ ควรตรวจสอบ HTTP Log เพื่อประเมินการใช้งาน WebSocket และผลกระทบต่อ Application ก่อนดำเนินการ เนื่องจากการปิด WebSocket อาจส่งผลต่อการทำงานของระบบ [5]
3.2 ช่องโหว่ PROXYGATE ส่งผลกระทบต่อระบบที่ใช้งาน SAP Gateway เช่น SAP S/4HANA, SAP ERP/ECC, SAP BW, SAP Solution Manager รวมถึง SAP NetWeaver AS Java, Dual-Stack และ Standalone SAP Gateway โดยผู้ดูแลระบบควรเร่งติดตั้ง Security Patch ตาม SAP Security Note #3798345 พร้อมตรวจสอบการตั้งค่า Proxy Access Control List (ACL) ในไฟล์ prxyinfo และกำหนดค่า gw/acl_mode_proxy=1 สำหรับ Kernel Version ที่รองรับและจำเป็นต้องตั้งค่าดังกล่าว ทั้งนี้ หากไฟล์ prxyinfo มีการกำหนด Rule ที่อนุญาตการเชื่อมต่ออย่างกว้างขวาง ระบบอาจยังคงมีความเสี่ยงแม้ติดตั้ง Security Patch แล้ว จึงควรปรับการตั้งค่าให้อนุญาตเฉพาะ Host และ Destination ที่จำเป็นและเชื่อถือได้ สำหรับระบบที่ยังไม่สามารถติดตั้ง Patch ได้ ควรใช้ไฟล์ prxyinfo ที่กำหนดสิทธิ์อย่างเข้มงวดและจำกัดการเข้าถึง SAP Gateway ผ่านเครือข่าย เพื่อลดความเสี่ยงจากการถูกโจมตี โดยมาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราวและไม่สามารถทดแทนการแก้ไขช่องโหว่ตามคำแนะนำของ SAP ได้อย่างสมบูรณ์ [6]
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม
4.1 ผู้ดูแลระบบควรตรวจสอบ SAP Kernel Version และ Patch Level ของทุกระบบที่เกี่ยวข้อง และเร่งติดตั้ง Security Update ตาม SAP Security Notes โดยให้ความสำคัญกับระบบที่สามารถเข้าถึงได้จากอินเทอร์เน็ตเป็นลำดับแรก
4.2 ตรวจสอบ SAP Web Dispatcher ทุกเครื่องแยกจาก Backend เนื่องจาก Web Dispatcher มีช่องโหว่ ICM2SHELL ในตัวเอง และไม่ควรสันนิษฐานว่าการอัปเดต Backend จะทำให้ Web Dispatcher ปลอดภัยโดยอัตโนมัติ
4.3 จำกัดการเข้าถึง HTTP/HTTPS Port ของ ICM และ Web Dispatcher ให้เฉพาะเครือข่ายหรือผู้ใช้งานที่จำเป็น รวมถึงหลีกเลี่ยงการเปิด SAP Gateway ให้สามารถเข้าถึงได้โดยตรงจากอินเทอร์เน็ต
4.4 จำกัดการเข้าถึง SAP Gateway Port เช่น 33NN และ 48NN ให้เฉพาะ Host และระบบที่จำเป็นต่อการใช้งาน RFC และตรวจสอบ Firewall, SAProuter และ Network ACL ไม่ให้อนุญาตการเชื่อมต่อจากเครือข่ายที่ไม่จำเป็น
4.5 ตรวจสอบการตั้งค่า Proxy Access Control List (ACL) ในไฟล์ prxyinfo และหลีกเลี่ยง Rule ที่อนุญาตการเชื่อมต่ออย่างกว้างขวาง เช่น P SOURCE=* DEST=* พร้อมตรวจสอบค่า gw/acl_mode_proxy ให้เป็นไปตามคำแนะนำของ SAP โดยไม่ควรสันนิษฐานว่าการติดตั้ง Security Patch เพียงอย่างเดียวสามารถป้องกันช่องโหว่ PROXYGATE ได้ในทุกกรณี
4.6 ตรวจสอบ Log และเหตุการณ์ผิดปกติ โดยเฉพาะการ Restart หรือ Crash ของ ICM และ Web Dispatcher ที่ไม่ได้เกิดจากการบำรุงรักษาตามแผน รวมถึงตรวจสอบไฟล์ dev_icm และ dev_webdisp และการเปลี่ยนแปลง Process ID ที่ผิดปกติ
4.7 หากพบพฤติกรรมผิดปกติ ควรตรวจสอบระบบในเชิง Incident Response เพิ่มเติม เช่น การเปลี่ยนแปลง SAP Kernel หรือ Configuration โดยไม่ได้รับอนุญาต การสร้าง Persistence การเข้าถึง Secure Store การใช้ RFC Destination ที่ผิดปกติ และการเชื่อมต่อจากระบบ SAP ไปยังปลายทางที่ไม่คุ้นเคย
4.8 สำรองข้อมูลและ Configuration ที่สำคัญก่อนดำเนินการอัปเดต รวมถึงทดสอบ Patch หรือการปรับค่า Configuration ในระบบทดสอบก่อนนำไปใช้กับระบบ Production โดยเฉพาะการปิด WebSocket หรือการปรับ prxyinfo ซึ่งอาจส่งผลกระทบต่อระบบ Integration และ Application ที่ใช้งานอยู่
แหล่งอ้างอิง
[1] https://dg.th/zgukhjxonq
[2] https://dg.th/2ilobv61n0
[3] https://dg.th/4wx2u5rbes
[4] https://dg.th/msi1yxw4l9
[5] https://dg.th/j6cv40io7g
[6] https://dg.th/hqn4x9ofa2