
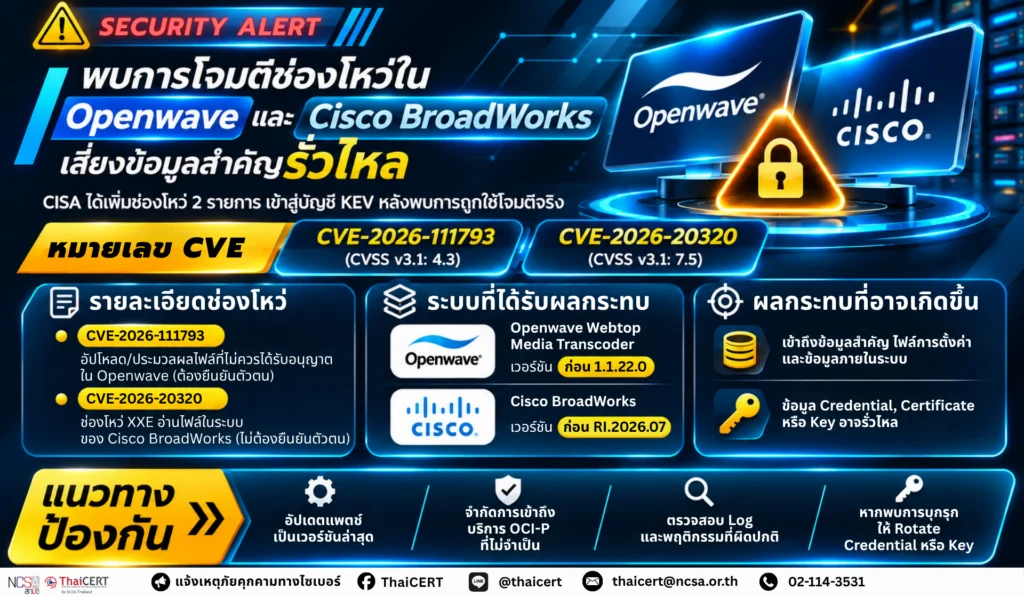
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการนำช่องโหว่ด้านความมั่นคงปลอดภัยใน Openwave Webtop Media Transcoder และ Cisco BroadWorks ไปใช้โจมตีจริง โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีเข้าถึงข้อมูลสำคัญภายในระบบ รวมถึงไฟล์การตั้งค่าและข้อมูลที่ระบบสามารถเข้าถึงได้ ทั้งนี้ หน่วยงาน Cybersecurity and Infrastructure Security Agency (CISA) ของสหรัฐฯ ได้เพิ่มช่องโหว่ CVE-2026-111793 และ CVE-2026-20320 เข้าสู่บัญชี Known Exploited Vulnerabilities (KEV) หลังพบหลักฐานการถูกใช้โจมตีจริง [1]
1. รายละเอียดภัยคุกคาม
1.1 ช่องโหว่ CVE-2026-111793 ( CVSS v3.1:4.3 )[2] เป็นช่องโหว่ประเภท Incorrect Resource Transfer Between Spheres (CWE-669) ในผลิตภัณฑ์ Webtop Media Transcoder ของ Openwave Messaging ซึ่งเป็นส่วนประกอบที่ใช้สำหรับประมวลผลและแปลงเอกสารในระบบ Webmail โดยเกิดจากระบบไม่บังคับใช้ข้อจำกัดประเภทไฟล์ที่ผู้ดูแลระบบกำหนดไว้อย่างเหมาะสม ส่งผลให้ผู้โจมตีที่ผ่านการยืนยันตัวตนแล้วอาจอัปโหลดไฟล์ที่ถูกสร้างขึ้นเป็นพิเศษ และทำให้ระบบประมวลผลไฟล์ประเภทที่ไม่ควรได้รับอนุญาต ซึ่งอาจนำไปสู่การเข้าถึงข้อมูลสำคัญภายในระบบได้
1.2 ช่องโหว่ CVE-2026-20320 ( CVSS v3.1: 7.5 )[3] เป็นช่องโหว่ประเภท Out-of-Band Blind XML External Entity (XXE) Injection (CWE-611) เกิดขึ้นใน XML Parser ของ Open Client Interface (OCI) บน Cisco BroadWorks เนื่องจากระบบอนุญาตให้มีการประมวลผล External Entity โดยค่าเริ่มต้นอย่างไม่เหมาะสม ผู้โจมตีสามารถส่งข้อความ XML ที่ถูกสร้างขึ้นเป็นพิเศษไปยังบริการ Open Client Interface – Provisioning (OCI-P) โดยไม่จำเป็นต้องผ่านการยืนยันตัวตน และอาจอ่านไฟล์หรือข้อมูลสำคัญที่บัญชีผู้ใช้งานของ Cisco BroadWorks มีสิทธิ์เข้าถึงได้
2. ระบบที่อาจได้รับผลกระทบ [4]
2.1 Openwave Webtop Media Transcoder เวอร์ชันก่อน 1.1.22.0
2.2 Cisco BroadWorks ที่ใช้เวอร์ชันก่อน RI.2026.07 ดังนี้
– Cisco BroadWorks Application Delivery Platform
– Cisco BroadWorks Application Server
– Cisco BroadWorks Profile Server
– Cisco BroadWorks Xtended Services Platform (XSP)
3. ผลกระทบที่อาจเกิดขึ้น
3.1 Openwave Webtop Media Transcoder ผู้โจมตีที่มีบัญชีหรือสามารถเข้าสู่ระบบได้อาจหลีกเลี่ยงข้อจำกัดประเภทไฟล์ อัปโหลดและประมวลผลไฟล์ที่ไม่ควรได้รับอนุญาต และอาจเข้าถึงข้อมูลที่มีความอ่อนไหวภายในระบบได้
3.2 Cisco BroadWorks ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนอาจสามารถอ่านไฟล์จากระบบด้วยสิทธิ์ของบัญชี BroadWorks ซึ่งอาจรวมถึงข้อมูลการตั้งค่า Credential Certificate หรือ Key ที่จัดเก็บอยู่ในระบบ ทั้งนี้ ข้อมูลที่สามารถถูกเข้าถึงได้จริงขึ้นอยู่กับสิทธิ์และการตั้งค่าของแต่ละระบบ
4. แนวทางการตรวจสอบและป้องกัน
4.1 ผู้ดูแลระบบ Openwave Webtop Media Transcoder ควรตรวจสอบเวอร์ชันที่ใช้งาน หากเป็นเวอร์ชันก่อน 1.1.22.0 ให้ดำเนินการติดตั้งแพตช์หรืออัปเดตตามคำแนะนำของ Openwave Messaging โดยเร็วที่สุด
4.2 ผู้ดูแลระบบ Cisco BroadWorks ควรตรวจสอบ Application Delivery Platform, Application Server, Profile Server และ Xtended Services Platform หากใช้เวอร์ชันก่อน RI.2026.07 ให้ดำเนินการอัปเดตเป็น RI.2026.07 หรือใหม่กว่า ตามคำแนะนำของ Cisco
4.3 ตรวจสอบการเปิดให้บริการ Open Client Interface – Provisioning (OCI-P) ของ Cisco BroadWorks และจำกัดการเข้าถึงจากเครือข่ายที่ไม่จำเป็น โดยเฉพาะการเปิดบริการเข้าสู่อินเทอร์เน็ตโดยตรง
4.4 ตรวจสอบ Log ของ Cisco BroadWorks, Firewall, IDS/IPS และ SIEM เพื่อค้นหาการเชื่อมต่อหรือข้อความ XML ที่ผิดปกติไปยัง OCI-P รวมถึงการเข้าถึงไฟล์ภายในระบบที่ไม่สอดคล้องกับพฤติกรรมปกติ
4.5 สำหรับ Openwave ให้ตรวจสอบ Log การเข้าสู่ระบบและการอัปโหลดหรือแปลงไฟล์ที่ผิดปกติ โดยเฉพาะบัญชีที่มีพฤติกรรมอัปโหลดไฟล์ประเภทที่ระบบไม่ได้กำหนดให้รองรับ
4.6 หากพบหลักฐานว่าระบบ Cisco BroadWorks อาจถูกบุกรุก ควรตรวจสอบความปลอดภัยของ Credential, Certificate และ Private Key ที่จัดเก็บอยู่บนระบบ และพิจารณา Rotate หรือออก Credential/Key ใหม่ สำหรับข้อมูลที่อาจถูกเข้าถึง
4.7 ตรวจสอบระบบที่เชื่อมต่อหรือใช้ Credential ร่วมกับ Cisco BroadWorks เพื่อค้นหาพฤติกรรมการเข้าถึงที่ผิดปกติ รวมถึงตรวจสอบความเป็นไปได้ของ Lateral Movement ภายในเครือข่าย
แหล่งอ้างอิง
[1] https://dg.th/kdu1s96op5
[2] https://dg.th/zy08g1hmnk
[3] https://dg.th/eslp812kob
[4] https://dg.th/usm0vd2ac1