
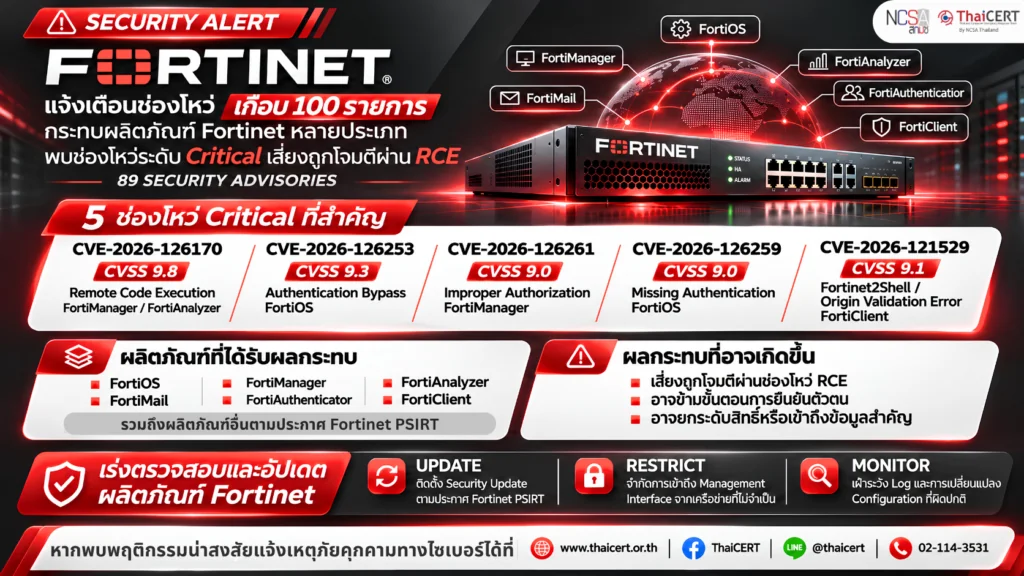
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานบริษัท Fortinet ได้เผยแพร่ประกาศด้านความมั่นคงปลอดภัยจำนวน 89 ฉบับ เพื่อแจ้งรายละเอียดช่องโหว่เกือบ 100 รายการในผลิตภัณฑ์หลายประเภท ได้แก่ FortiOS, FortiManager, FortiAnalyzer, FortiMail, FortiAuthenticator และ FortiClient โดยพบช่องโหว่ระดับ Critical และ High หลายรายการ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากช่องโหว่ Remote Code Execution (RCE) การข้ามขั้นตอนการยืนยันตัวตน (Authentication Bypass) การยกระดับสิทธิ์ และการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต ทั้งนี้ ผู้ผลิตได้เผยแพร่ Security Update เพื่อแก้ไขช่องโหว่ในหลายผลิตภัณฑ์แล้ว โดยแนะนำให้ผู้ดูแลระบบตรวจสอบเวอร์ชันและดำเนินการอัปเดตตามประกาศ Fortinet PSIRT [1]
1. รายละเอียดช่องโหว่ที่สำคัญ
1.1 CVE-2026-126170 (Critical) คะแนน CVSS V3 9.8 [2] เป็นช่องโหว่ประเภท Improper Encoding or Escaping of Output ในส่วน JSON API ของ FortiManager และ FortiAnalyzer รวมถึงผลิตภัณฑ์ที่เกี่ยวข้อง ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถส่ง HTTP Request ที่เป็นอันตราย เพื่อใช้ประโยชน์จากช่องโหว่ RCE และเข้าควบคุมการทำงานของบริการที่ได้รับผลกระทบได้ โดยขึ้นอยู่กับการเปิดใช้งาน API และการตั้งค่าระบบ
1.2 CVE-2026-126253 (Critical) คะแนน CVSS V3 9.3 [3] เป็นช่องโหว่ประเภท Authentication Bypass ใน FortiOS ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่สามารถเข้าถึงเครือข่ายในส่วนที่เกี่ยวข้องกับ OSPF ส่งข้อมูล Link-State Advertisement (LSA) ที่ไม่ได้รับอนุญาต และอาจส่งผลกระทบต่อการกำหนดเส้นทางการรับส่งข้อมูลภายในเครือข่าย
1.3 CVE-2026-126261 (Critical) คะแนน CVSS V3 9.0 [4] เป็นช่องโหว่ประเภท Improper Authorization ใน FortiManager ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนและสามารถเข้าถึงบริการ FortiGate–FortiManager Protocol (FGFM) ส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษ เพื่อโจมตีผ่านช่องโหว่ RCE บนระบบที่ได้รับผลกระทบ
1.4 CVE-2026-126259 (Critical) คะแนน CVSS V3 9.0 [5] เป็นช่องโหว่ประเภท Missing Authentication for Critical Function ใน FortiOS ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถดำเนินการที่ไม่ได้รับอนุญาตด้วยสิทธิ์ Super Admin ผ่านข้อมูล HA ที่เป็นอันตราย โดยมีเงื่อนไขเกี่ยวข้องกับระบบที่ใช้งาน FGSP ร่วมกับ standalone-config-sync หรือ Autoscale
1.5 CVE-2026-121529 (Critical) คะแนน CVSS V3 9.1 [6] ตามประกาศ Fortinet เป็นช่องโหว่ประเภท Origin Validation Error ใน Local API ของ FortiClient สำหรับ Windows และ macOS หรือที่นักวิจัยเรียกว่า Fortinet2Shell ซึ่งอาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากช่องโหว่ RCE บนอุปกรณ์ที่ได้รับผลกระทบ ทั้งนี้ การโจมตีจำเป็นต้องอาศัยการโต้ตอบจากผู้ใช้งาน (User Interaction) เช่น การเข้าเว็บไซต์ที่เป็นอันตราย
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ [7]
2.1 FortiOS เวอร์ชัน 8.0.0-8.0.1, 7.6.0-7.6.7, 7.4.0-7.4.12 และ 7.2.0-7.2.13 สำหรับช่องโหว่บางรายการ โดยเวอร์ชันที่ได้รับผลกระทบอาจแตกต่างกันตาม CVE และการตั้งค่าระบบ
2.2 FortiManager และ FortiAnalyzer หลายเวอร์ชันในสาย 8.0, 7.6, 7.4 และ 7.2 ซึ่งต้องตรวจสอบสถานะการแก้ไขตามแต่ละ Security Advisory โดยเฉพาะ CVE-2026-126170 เนื่องจาก FortiManager และ FortiAnalyzer สาย 8.0.2 ยังอยู่ในรายการเวอร์ชันที่ได้รับผลกระทบของช่องโหว่นี้ตามประกาศที่ตรวจสอบ
2.3 FortiMail หลายเวอร์ชันในสาย 8.0, 7.6, 7.4 และ 7.2 ซึ่งอาจได้รับผลกระทบจากช่องโหว่หลายประเภท ทั้ง RCE, SQL Injection และ Account Takeover
2.4 FortiAuthenticator เวอร์ชัน 8.0.0-8.0.3 และ 6.6.0-6.6.10 สำหรับช่องโหว่ที่เกี่ยวข้อง โดยมีเวอร์ชันแก้ไข 8.0.4 และ 6.6.11 ตามลำดับ
2.5 FortiClient สำหรับ Windows และ macOS โดยช่องโหว่ CVE-2026-121529 ส่งผลกระทบต่อ FortiClient Windows 7.4.0-7.4.7 และ 7.2.0-7.2.14 รวมถึง FortiClient Mac 7.4.0-7.4.7 และ FortiClient Windows PAM บางเวอร์ชัน
3. ผลกระทบ
หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ดังกล่าวได้สำเร็จ อาจนำไปสู่การเข้าควบคุมการทำงานของบริการที่ได้รับผลกระทบ การเข้าถึงหรือแก้ไขข้อมูลสำคัญ การข้ามขั้นตอนการยืนยันตัวตน การยกระดับสิทธิ์ และการหยุดชะงักของบริการ ซึ่งอาจส่งผลกระทบต่อความมั่นคงปลอดภัยของระบบเครือข่ายและระบบบริหารจัดการด้านความปลอดภัยของหน่วยงาน ทั้งนี้ ระดับความรุนแรงขึ้นอยู่กับประเภทช่องโหว่ ผลิตภัณฑ์ การตั้งค่า และการเข้าถึงเครือข่าย
4. แนวทางการแก้ไขและมาตรการลดความเสี่ยง
4.1 ผู้ดูแลระบบควรตรวจสอบผลิตภัณฑ์ Fortinet ที่ใช้งานภายในหน่วยงาน พร้อมเปรียบเทียบหมายเลข CVE และเวอร์ชันที่ได้รับผลกระทบกับประกาศ Fortinet PSIRT และดำเนินการติดตั้ง Security Update ตามเวอร์ชันที่ผู้ผลิตกำหนดโดยเร็ว โดยให้ความสำคัญกับระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ตและระบบบริหารจัดการเครือข่ายเป็นลำดับแรก
4.2 สำหรับ FortiOS ควรตรวจสอบการอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไข ได้แก่ 8.0.2, 7.6.8, 7.4.13 และ 7.2.14 หรือใหม่กว่า ตามสายเวอร์ชันและช่องโหว่ที่เกี่ยวข้อง ทั้งนี้ ควรตรวจสอบรายละเอียดเฉพาะ CVE ก่อนดำเนินการ เนื่องจากเวอร์ชันที่แก้ไขอาจแตกต่างกัน
4.3 สำหรับ FortiManager และ FortiAnalyzer ควรตรวจสอบ Security Advisory ของแต่ละช่องโหว่อย่างละเอียด โดยเฉพาะ CVE-2026-126170 ซึ่งบางสายเวอร์ชันยังต้องรอการแก้ไขเพิ่มเติม ทั้งนี้ กรณียังไม่สามารถอัปเดตได้ ควรจำกัดการใช้งาน API และการเข้าถึงบริการบริหารจัดการตามคำแนะนำของผู้ผลิต
4.4 สำหรับ FortiClient ที่ได้รับผลกระทบจาก CVE-2026-121529 ควรอัปเดต FortiClient Windows สาย 7.2 เป็นเวอร์ชัน 7.2.15 หรือใหม่กว่า และ FortiClient Windows/macOS สาย 7.4 เป็นเวอร์ชัน 7.4.8 หรือใหม่กว่า พร้อมตรวจสอบการอัปเดตของ FortiClient Windows PAM ตามประกาศผู้ผลิต
4.5 กรณีที่ยังไม่สามารถดำเนินการอัปเดตได้ ควรใช้มาตรการลดความเสี่ยงชั่วคราว โดยจำกัดการเข้าถึง Management Interface ผ่าน HTTPS และ SSH เฉพาะ Trusted IP Address ไม่เปิดให้ระบบ FortiManager เข้าถึงจากอินเทอร์เน็ตโดยไม่จำเป็น และใช้มาตรการควบคุมการเข้าถึงเครือข่ายร่วมกับการยืนยันตัวตนหลายปัจจัย (MFA) สำหรับบัญชีผู้ดูแลระบบ ทั้งนี้ มาตรการดังกล่าวไม่สามารถทดแทนการติดตั้งแพตช์แก้ไขช่องโหว่ได้
4.6 ผู้ดูแลระบบควรตรวจสอบ Log และเฝ้าระวังพฤติกรรมผิดปกติ โดยเฉพาะการเข้าถึงระบบบริหารจัดการ การเปลี่ยนแปลง Configuration โดยไม่ได้รับอนุญาต และการเชื่อมต่อเครือข่ายที่ผิดปกติ รวมถึงติดตาม Security Advisory จาก Fortinet อย่างต่อเนื่อง
แหล่งอ้างอิง
[1] https://dg.th/wgmax374de
[2] https://dg.th/3x85wo1qkf
[3] https://dg.th/vmfrp7q9uo
[4] https://dg.th/z92rg03pqm
[5] https://dg.th/nr8z43x9wc
[6] https://dg.th/mon7uigv6x
[7] https://dg.th/unkrx7s6a5