
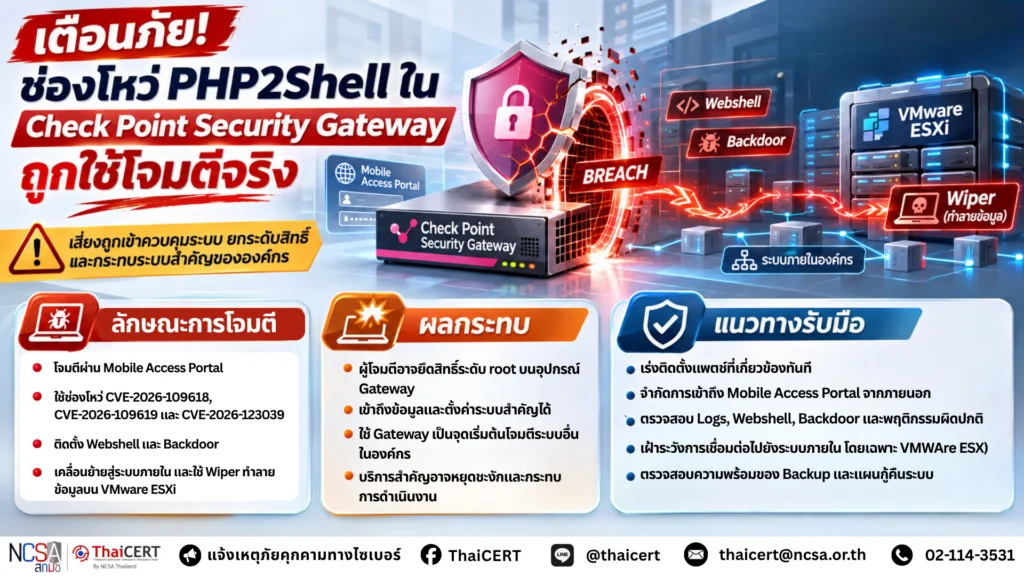
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานเกี่ยวกับการโจมตีอุปกรณ์ Check Point Security Gateway ที่ยังไม่ได้ติดตั้งแพตช์แก้ไขช่องโหว่ PHP2Shell โดยผู้โจมตีใช้ช่องโหว่ดังกล่าวเป็นช่องทางเข้าสู่ระบบผ่านบริการ Mobile Access Portal ก่อนใช้ประโยชน์จากช่องโหว่ CVE-2026-123039 เพื่อยกระดับสิทธิ์เป็นผู้ดูแลระบบสูงสุด (root) จากนั้นติดตั้ง Webshell และมัลแวร์ Backdoor เพื่อรักษาการเข้าถึงระบบอย่างต่อเนื่อง รวมถึงเคลื่อนย้ายการโจมตีไปยังระบบภายในองค์กร (Lateral Movement) และใช้มัลแวร์ประเภท Wiper ทำลายข้อมูลบนระบบ VMware ESXi ซึ่งอาจส่งผลกระทบอย่างรุนแรงต่อความมั่นคงปลอดภัยของระบบสารสนเทศและความต่อเนื่องในการดำเนินงานของหน่วยงาน [1] [2]
1. รายละเอียดภัยคุกคาม
1.1 การใช้ประโยชน์จากช่องโหว่ PHP2Shell
ผู้โจมตีใช้ช่องโหว่ PHP2Shell ซึ่งเกี่ยวข้องกับ CVE-2026-109618 และ CVE-2026-109619 เพื่อโจมตีบริการ Mobile Access Portal บนอุปกรณ์ Check Point Security Gateway ที่ยังไม่ได้รับการแก้ไขช่องโหว่ ทำให้สามารถเข้าถึงระบบเป้าหมายโดยไม่ได้รับอนุญาต และใช้เป็นจุดเริ่มต้นในการโจมตีขั้นต่อไป
1.2 การยกระดับสิทธิ์เป็นผู้ดูแลระบบสูงสุด
ภายหลังการเข้าถึงระบบ ผู้โจมตีใช้ประโยชน์จากช่องโหว่ CVE-2026-123039 ซึ่งเป็นช่องโหว่การยกระดับสิทธิ์ภายในระบบ (Local Privilege Escalation) ในส่วนติดต่อ DynamicCLI IPC เพื่อยกระดับสิทธิ์จากบัญชีบริการของ Mobile Access Portal เป็นสิทธิ์ root ส่งผลให้ผู้โจมตีสามารถดำเนินการคำสั่งที่มีสิทธิ์สูงสุดบนอุปกรณ์ได้
1.3 การติดตั้ง Webshell และมัลแวร์ Backdoor
ผู้โจมตีติดตั้ง PHP Webshell ภายในไดเรกทอรีที่เกี่ยวข้องกับหน้าเข้าสู่ระบบของ Mobile Access Portal เพื่อใช้สั่งงานระบบจากระยะไกล พร้อมติดตั้งมัลแวร์ TSGA และ TSProxy ซึ่งมีความสามารถในการสร้างช่องทางเข้าถึงระบบอย่างต่อเนื่อง ติดต่อสื่อสารแบบเข้ารหัส ดึงข้อมูลการตั้งค่าระบบ และแทรกการทำงานเข้าไปในกระบวนการของอุปกรณ์เพื่อปกปิดกิจกรรมที่เป็นอันตราย
1.4 การเคลื่อนย้ายการโจมตีและทำลายข้อมูล
ภายหลังยึดควบคุมอุปกรณ์ Gateway ผู้โจมตีใช้เครื่องมือสแกนเครือข่ายเพื่อค้นหาระบบเป้าหมายภายในองค์กร ก่อนเชื่อมต่อผ่าน SSH ไปยังระบบ VMware ESXi โดยใช้บัญชีบริการ vpxuser และติดตั้งมัลแวร์ประเภท Wiper ชื่อ destroy_v6 เพื่อทำลายไฟล์ข้อมูลบนระบบเป้าหมาย พร้อมทิ้งไฟล์ข้อความ DREAM_ANNEXATION.txt ซึ่งมีเนื้อหาเกี่ยวข้องกับประเด็นทางการเมือง โดยมัลแวร์ดังกล่าวมีวัตถุประสงค์เพื่อทำลายข้อมูล ไม่ใช่การเข้ารหัสข้อมูลเพื่อเรียกค่าไถ่
2. ผลิตภัณฑ์และระบบที่ได้รับผลกระทบ
2.1 อุปกรณ์ Check Point Security Gateway ที่เปิดใช้งาน Mobile Access Portal และยังไม่ได้ติดตั้งแพตช์แก้ไขช่องโหว่ที่เกี่ยวข้องกับ PHP2Shell
2.2 ระบบ Check Point Security Gateway ที่มีช่องโหว่ CVE-2026-123039 ซึ่งอาจถูกใช้ยกระดับสิทธิ์ภายหลังผู้โจมตีเข้าถึงระบบ
2.3 ระบบภายในองค์กรที่สามารถเข้าถึงได้จาก Gateway ที่ถูกบุกรุก โดยเฉพาะระบบ VMware ESXi และโครงสร้างพื้นฐาน Virtualization
ทั้งนี้ หน่วยงานควรเร่งตรวจสอบรุ่นซอฟต์แวร์และสถานะการติดตั้งแพตช์ตามประกาศความมั่นคงปลอดภัยของ Check Point ในทันที
3. ผลกระทบที่อาจเกิดขึ้น
การโจมตีดังกล่าวอาจส่งผลให้ผู้ไม่ประสงค์ดีสามารถเข้าควบคุมอุปกรณ์รักษาความมั่นคงปลอดภัยเครือข่ายด้วยสิทธิ์ระดับสูงสุด เข้าถึงข้อมูลการตั้งค่าระบบและข้อมูลสำคัญขององค์กร ติดตั้งมัลแวร์เพื่อรักษาการเข้าถึงระบบอย่างต่อเนื่อง ใช้อุปกรณ์ Gateway เป็นจุดเริ่มต้นในการโจมตีระบบอื่นภายในเครือข่าย ตลอดจนทำลายข้อมูลบนระบบ Virtualization ซึ่งอาจส่งผลให้บริการสำคัญหยุดชะงักและกระทบต่อความต่อเนื่องในการดำเนินงานของหน่วยงาน
4. แนวทางการป้องกันและรับมือ
4.1 ตรวจสอบอุปกรณ์ Check Point Security Gateway ที่เปิดใช้งาน Mobile Access Portal และเร่งติดตั้งแพตช์แก้ไขช่องโหว่ PHP2Shell รวมถึง CVE-2026-123039 ตามคำแนะนำของผู้ผลิตโดยเร็วที่สุด
4.2 จำกัดการเข้าถึงบริการ Mobile Access Portal และส่วนบริหารจัดการอุปกรณ์จากเครือข่ายภายนอกให้เหลือเฉพาะแหล่งที่จำเป็นและได้รับอนุญาต รวมถึงพิจารณาปิดบริการที่ไม่จำเป็นเพื่อลดพื้นที่เสี่ยงต่อการโจมตี
4.3 ตรวจสอบบันทึกเหตุการณ์ (Logs) และพฤติกรรมผิดปกติบนอุปกรณ์ Gateway โดยเฉพาะความพยายามโจมตีบริการ Mobile Access Portal การเกิด PHP Session ที่ผิดปกติ การทำงานผิดพลาดของ Apache/PHP และการสร้างไฟล์ต้องสงสัยในไดเรกทอรีของระบบ
4.4 ตรวจสอบการติดตั้ง Webshell และมัลแวร์ Backdoor โดยเฉพาะไฟล์ที่เกี่ยวข้องกับ TSGA, TSProxy และไฟล์ต้องสงสัยในไดเรกทอรีของ Mobile Access Portal รวมถึงตรวจสอบการเปลี่ยนแปลงการตั้งค่าระบบและการทำงานของ Process ที่ผิดปกติ
4.5 เฝ้าระวังการเชื่อมต่อจากอุปกรณ์ Gateway ไปยังระบบภายในองค์กร โดยเฉพาะการเชื่อมต่อผ่าน SSH ไปยัง VMware ESXi และการใช้งานบัญชีบริการที่ผิดปกติ พร้อมตรวจสอบว่ามีการเคลื่อนย้ายการโจมตีไปยังระบบอื่นหรือไม่
4.6 ตรวจสอบความพร้อมของระบบสำรองข้อมูล (Backup) โดยจัดเก็บข้อมูลสำรองแยกจากระบบปฏิบัติการหลัก และทดสอบการกู้คืนข้อมูลอย่างสม่ำเสมอ เพื่อลดผลกระทบจากมัลแวร์ประเภท Wiper
4.7 หากตรวจพบหลักฐานการบุกรุก ควรแยกอุปกรณ์ที่ได้รับผลกระทบออกจากเครือข่ายตามความเหมาะสม เก็บรักษาพยานหลักฐานดิจิทัล ตรวจสอบขอบเขตการบุกรุก และดำเนินการกู้คืนระบบจากแหล่งที่เชื่อถือได้ ทั้งนี้ การติดตั้งแพตช์เพียงอย่างเดียวไม่สามารถรับประกันได้ว่าจะกำจัดมัลแวร์ที่ผู้โจมตีติดตั้งไว้ก่อนหน้า
แหล่งอ้างอิง
[1] https://dg.th/f2s017w9j6
[2] https://dg.th/t7ydcwiq5z