
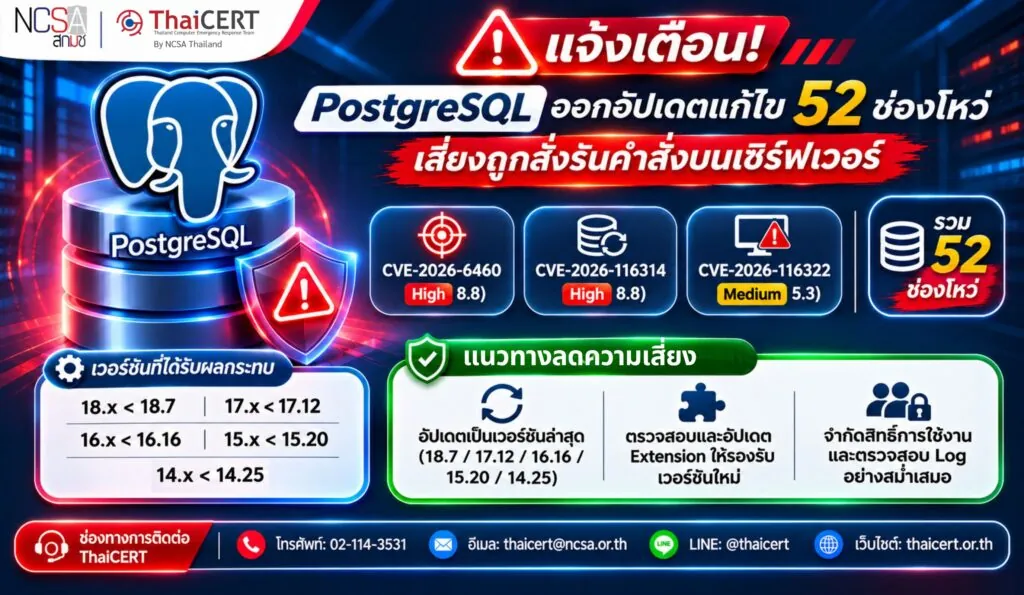
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการเผยแพร่อัปเดตความปลอดภัยของ PostgreSQL เพื่อแก้ไขช่องโหว่จำนวน 52 รายการ โดยมีช่องโหว่สำคัญที่อาจนำไปสู่การสั่งรันคำสั่งบนเซิร์ฟเวอร์ การเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต และการหยุดให้บริการของระบบฐานข้อมูล ทั้งนี้ ผู้ดูแลระบบควรเร่งตรวจสอบเวอร์ชันที่ใช้งานและดำเนินการอัปเดตตามคำแนะนำของผู้ผลิตโดยเร็ว [1]
1. รายละเอียดช่องโหว่ [2][3]
PostgreSQL ได้เผยแพร่อัปเดตเพื่อแก้ไขช่องโหว่ด้านความปลอดภัยจำนวน 52 รายการ โดยมีช่องโหว่สำคัญ ดังนี้
1.1 CVE-2026-6460 (CVSS v3.1: 8.8 ระดับ High) เป็นช่องโหว่ประเภท Type Confusion ในกระบวนการเปลี่ยนชนิดข้อมูลผ่านคำสั่ง ALTER … SET DATA TYPE ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่มีสิทธิ์สร้างออบเจ็กต์ในฐานข้อมูล สามารถสั่งรันคำสั่งบนเซิร์ฟเวอร์ภายใต้สิทธิ์ของบัญชีระบบปฏิบัติการที่ใช้รัน PostgreSQL ได้
1.2 CVE-2026-116314 (CVSS v3.1: 8.8 ระดับ High) เป็นช่องโหว่ในเครื่องมือ pg_restore ที่มีการตรวจสอบไฟล์สำรองข้อมูลไม่เพียงพอ อาจทำให้ผู้โจมตีใช้ไฟล์สำรองข้อมูลที่สร้างขึ้นเป็นพิเศษ เพื่อรันคำสั่งภายใต้สิทธิ์ของผู้ใช้งานที่เรียกใช้เครื่องมือดังกล่าว
1.3 CVE-2026-116322 (CVSS v3.1: 5.3 ระดับ Medium) เป็นช่องโหว่ในกระบวนการจัดการคำขอยกเลิกการทำงานของ PostgreSQL 18 ซึ่งอาจเปิดโอกาสให้ผู้โจมตีส่งคำขอผ่านเครือข่ายเพื่อทำให้เซิร์ฟเวอร์รีสตาร์ตโดยไม่ต้องยืนยันตัวตน
นอกจากนี้ ยังมีช่องโหว่อื่นที่เกี่ยวข้องกับการจัดการหน่วยความจำ การควบคุมสิทธิ์ การประมวลผลคำสั่ง SQL และเครื่องมือจัดการฐานข้อมูล ซึ่งอาจส่งผลต่อความมั่นคงปลอดภัยของระบบ ทั้งนี้ ยังไม่มีรายงานยืนยันการนำช่องโหว่ในชุดอัปเดตดังกล่าวไปใช้โจมตีจริง
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ
2.1 PostgreSQL 18.x ก่อนเวอร์ชัน 18.7
2.2 PostgreSQL 17.x ก่อนเวอร์ชัน 17.12
2.3 PostgreSQL 16.x ก่อนเวอร์ชัน 16.16
2.4 PostgreSQL 15.x ก่อนเวอร์ชัน 15.20
2.5 PostgreSQL 14.x ก่อนเวอร์ชัน 14.25
หมายเหตุ: PostgreSQL 14.25 เป็นเวอร์ชันสุดท้ายของเวอร์ชัน 14 ซึ่งสิ้นสุดการสนับสนุนแล้ว ขณะที่ PostgreSQL 19 RC 2 เป็นเวอร์ชันทดสอบที่ได้รับการแก้ไขช่องโหว่ที่เกี่ยวข้อง ทั้งนี้ ช่องโหว่แต่ละรายการอาจส่งผลกระทบต่อ PostgreSQL ในเวอร์ชันที่แตกต่างกัน
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจสามารถสั่งรันคำสั่งบนเซิร์ฟเวอร์ภายใต้สิทธิ์ที่เกี่ยวข้องกับ PostgreSQL ส่งผลให้ข้อมูลสำคัญถูกเข้าถึงหรือแก้ไขโดยไม่ได้รับอนุญาต โดยผลกระทบจะแตกต่างกันตามลักษณะและเงื่อนไขของแต่ละช่องโหว่
3.2 ผู้โจมตีอาจใช้ไฟล์สำรองข้อมูลที่สร้างขึ้นเป็นพิเศษ เพื่อสั่งรันคำสั่งอันตรายผ่านเครื่องมือ pg_restore ในระหว่างกระบวนการกู้คืนข้อมูล
3.3 ระบบฐานข้อมูลอาจทำงานผิดปกติหรือหยุดให้บริการ รวมถึงมีความเสี่ยงต่อการรั่วไหลของข้อมูลและการเข้าถึงทรัพยากรเกินขอบเขตสิทธิ์ที่กำหนด
4. แนวทางการป้องกันและแก้ไข
4.1 ตรวจสอบเวอร์ชัน PostgreSQL ที่ใช้งาน และอัปเดตเป็น 18.7, 17.12, 16.16, 15.20 หรือ 14.25 ตามสายเวอร์ชันที่เกี่ยวข้อง รวมถึงอัปเดตเครื่องมือ Client เช่น pg_dump, pg_restore และ reindexdb
4.2 ตรวจสอบและอัปเดตหรือคอมไพล์ Extension ที่พัฒนาด้วยภาษา C ให้สอดคล้องกับ PostgreSQL เวอร์ชันใหม่ เนื่องจาก Extension ที่สร้างจากเวอร์ชันก่อนหน้าอาจยังไม่ได้รับการป้องกันจากช่องโหว่ทั้งหมด แม้จะอัปเดตตัวเซิร์ฟเวอร์แล้ว [4]
4.3 จำกัดสิทธิ์บัญชีผู้ใช้งานฐานข้อมูลตามหลัก Least Privilege โดยเฉพาะสิทธิ์ในการสร้างหรือแก้ไขออบเจ็กต์ และจำกัดการเข้าถึงระบบฐานข้อมูลจากเครือข่ายที่ไม่จำเป็น
4.4 ตรวจสอบความน่าเชื่อถือของไฟล์สำรองข้อมูลก่อนดำเนินการกู้คืน พร้อมตรวจสอบบันทึกเหตุการณ์เพื่อค้นหาการเปลี่ยนแปลงโครงสร้างฐานข้อมูล การใช้งานบัญชี และการเรียกใช้คำสั่งที่ผิดปกติหรือไม่ได้รับอนุญาต
4.5 หลังอัปเดต ควรตรวจสอบการทำงานของฐานข้อมูลและ Extension รวมถึงดำเนินการ REINDEX เฉพาะ Index ที่ได้รับผลกระทบตามคำแนะนำของผู้ผลิต สำหรับระบบที่ใช้งาน Incremental Backup ควรจัดทำ Full Backup ใหม่เพื่อรองรับการสำรองข้อมูลครั้งต่อไป
แหล่งอ้างอิง