
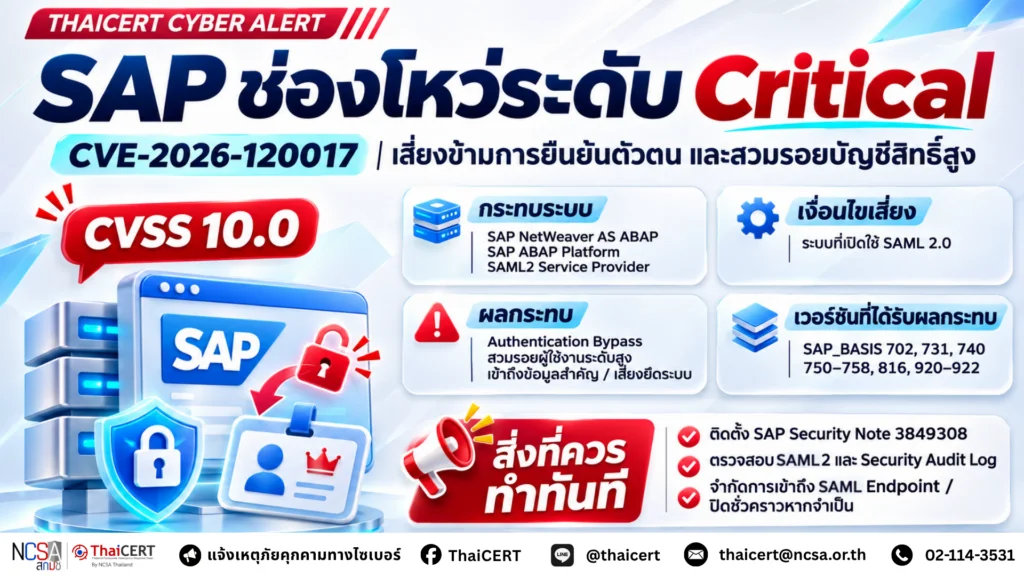
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ SAP ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัยประจำเดือนพฤศจิกายน 2569 เพื่อแก้ไขช่องโหว่ระดับ Critical หมายเลข CVE-2026-120017 ในผลิตภัณฑ์ SAP NetWeaver Application Server ABAP (AS ABAP) และ SAP ABAP Platform ซึ่งส่งผลกระทบต่อส่วนประกอบ SAML2 Service Provider ที่ใช้งานการยืนยันตัวตนผ่าน Security Assertion Markup Language 2.0 (SAML 2.0) โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถข้ามขั้นตอนการยืนยันตัวตน (Authentication Bypass) และสวมรอยเป็นบัญชีผู้ใช้งานภายในระบบ รวมถึงบัญชีที่มีสิทธิ์ระดับสูง ซึ่งอาจนำไปสู่การเข้าควบคุมระบบและเข้าถึงข้อมูลสำคัญโดยไม่ได้รับอนุญาต ทั้งนี้ Cyber Security Agency of Singapore (CSA) ได้เผยแพร่ประกาศแจ้งเตือนเมื่อวันที่ 16 พฤศจิกายน 2569 พร้อมแนะนำให้ผู้ดูแลระบบเร่งติดตั้งแพตช์แก้ไขช่องโหว่ดังกล่าว [1]
1. รายละเอียดช่องโหว่
ช่องโหว่ CVE-2026-120017 (CVSS v3.1: 10.0) [2] เป็นช่องโหว่ประเภทการตรวจสอบลายมือชื่อดิจิทัลไม่เหมาะสม (Improper Verification of Cryptographic Signature: CWE-347) [3] ซึ่งส่งผลกระทบต่อองค์ประกอบ SAML2 Service Provider ของ SAP NetWeaver AS ABAP และ SAP ABAP Platform ที่เปิดใช้งานการยืนยันตัวตนผ่าน SAML 2.0 โดยในบางรูปแบบการตั้งค่า ระบบอาจไม่สามารถตรวจสอบความถูกต้องของข้อมูลยืนยันตัวตน (Authentication Assertion) ได้อย่างเพียงพอ ส่งผลให้เกิดความเสี่ยงต่อการข้ามขั้นตอนยืนยันตัวตน (Authentication Bypass) และการเข้าถึงระบบโดยไม่ได้รับอนุญาต ซึ่งอาจกระทบต่อความลับ (Confidentiality) ความถูกต้องครบถ้วน (Integrity) และความพร้อมใช้งาน (Availability) ของระบบ
2. รูปแบบการโจมตี
ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ดังกล่าวได้โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งานหรืออาศัยการดำเนินการจากผู้ใช้งานเป้าหมาย ผ่านการส่งข้อมูล SAML Authentication Assertion ที่ถูกสร้างหรือดัดแปลงเป็นพิเศษไปยังระบบ SAP ที่ได้รับผลกระทบ เพื่อหลีกเลี่ยงกระบวนการตรวจสอบความถูกต้องของข้อมูลยืนยันตัวตน หากโจมตีสำเร็จ ผู้โจมตีอาจสามารถสวมรอยเป็นบัญชีผู้ใช้งานที่มีสิทธิ์ระดับสูง รวมถึงบัญชีผู้ดูแลระบบ เพื่อเข้าถึงข้อมูลสำคัญ แก้ไขข้อมูลหรือการตั้งค่าระบบ และอาจใช้สิทธิ์ดังกล่าวขยายผลการโจมตีไปยังระบบอื่นที่เชื่อมโยงกัน ทั้งนี้ขึ้นอยู่กับสิทธิ์ของบัญชีที่ถูกสวมรอยและการกำหนดค่าของระบบ
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ
ช่องโหว่ดังกล่าวส่งผลกระทบต่อผลิตภัณฑ์ SAP NetWeaver AS ABAP และ SAP ABAP Platform ในส่วนประกอบ SAML2 Service Provider โดยเฉพาะระบบที่เปิดใช้งานการยืนยันตัวตนผ่าน SAML 2.0 ซึ่งมี SAP_BASIS เวอร์ชันที่ได้รับผลกระทบ ได้แก่ 702, 731, 740, 750, 751, 752, 753, 754, 755, 756, 757, 758, 816, 920, 921 และ 922
4. แนวทางการแก้ไขและมาตรการลดความเสี่ยง [4]
4.1 ผู้ดูแลระบบควรเร่งตรวจสอบ SAP_BASIS เวอร์ชันที่ใช้งาน และดำเนินการติดตั้งแพตช์ความมั่นคงปลอดภัยตาม SAP Security Note 3849308 โดยตรวจสอบ Correction Instructions, Support Package และข้อกำหนดเบื้องต้นที่สอดคล้องกับเวอร์ชันของระบบผ่าน SAP for Me ก่อนดำเนินการติดตั้ง รวมถึงทดสอบกระบวนการยืนยันตัวตนผ่าน SAML 2.0 หลังการแก้ไข เพื่อให้มั่นใจว่าระบบสามารถให้บริการได้ตามปกติ
4.2 กรณีที่ยังไม่สามารถดำเนินการติดตั้งแพตช์ได้ ควรพิจารณาใช้มาตรการลดความเสี่ยงชั่วคราว (Temporary Mitigation) โดยจำกัดการเข้าถึงบริการ SAML2 Service Provider จากเครือข่ายที่ไม่จำเป็น และพิจารณาปิดการใช้งาน SAML 2.0 ชั่วคราวเฉพาะระบบที่สามารถดำเนินการได้อย่างปลอดภัย โดยต้องตรวจสอบผลกระทบต่อบริการ Single Sign-On (SSO) และระบบที่เชื่อมโยงก่อนดำเนินการ ทั้งนี้ มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้งแพตช์เพื่อแก้ไขช่องโหว่ได้
4.3 สำรวจระบบ SAP NetWeaver AS ABAP และ SAP ABAP Platform ทั้งระบบ Production, Development และ Test พร้อมตรวจสอบการตั้งค่า SAML 2.0 ผ่าน SAP Transaction SAML2 เพื่อระบุระบบที่อาจได้รับผลกระทบและจัดลำดับความสำคัญในการแก้ไข
4.4 ตรวจสอบ SAP Security Audit Log และบันทึกการยืนยันตัวตนจาก Identity Provider (IdP) เพื่อค้นหาพฤติกรรมผิดปกติ โดยเฉพาะการใช้งานบัญชีที่มีสิทธิ์ระดับสูง การเข้าสู่ระบบจากแหล่งที่ไม่คุ้นเคย และกิจกรรมที่ไม่สอดคล้องกับพฤติกรรมการใช้งานตามปกติ
4.5 กำหนดมาตรการควบคุมการเข้าถึงระบบผ่าน Firewall, VPN หรือ Network Access Control ตามความเหมาะสม เพื่อลดการเปิดเผยบริการ SAP และ SAML Authentication Endpoint ต่อเครือข่ายภายนอกโดยไม่จำเป็น
4.6 ทบทวนสิทธิ์ของบัญชีผู้ใช้งานที่มีสิทธิ์ระดับสูง การกำหนดค่า Trusted Identity Provider และการเชื่อมต่อกับระบบอื่น เพื่อลดความเสี่ยงจากการสวมรอยบัญชีผู้ใช้งานและจำกัดผลกระทบที่อาจเกิดขึ้น
แหล่งอ้างอิง