
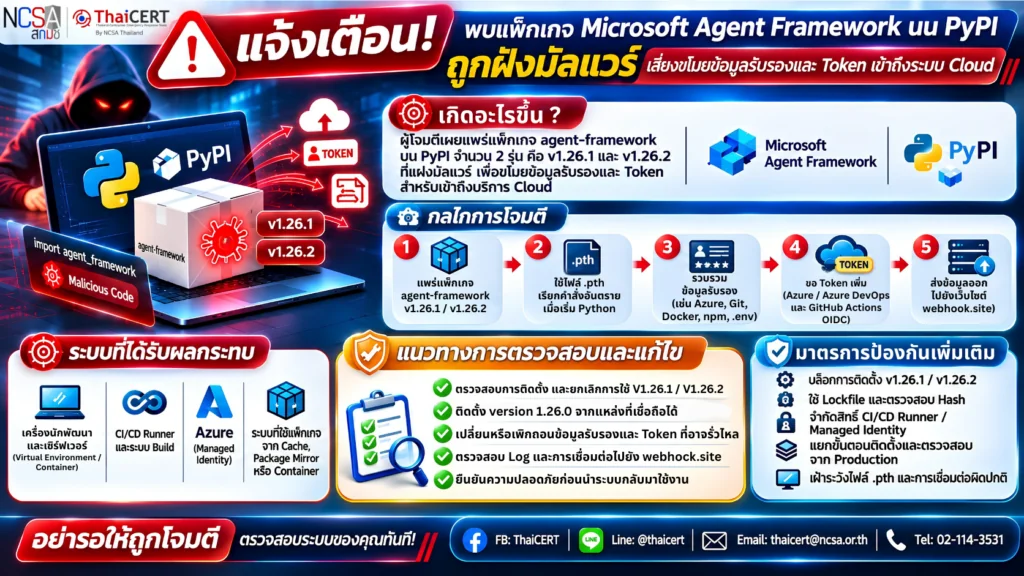
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีแบบ Supply Chain Attack ผ่านแพ็กเกจ agent-framework ของ Microsoft บน Python Package Index (PyPI) ซึ่งใช้สำหรับติดตั้ง Microsoft Agent Framework เพื่อพัฒนาและจัดการ AI Agent โดยผู้โจมตีเผยแพร่ version 1.26.1 และ version 1.26.2 ที่แฝงมัลแวร์ขโมยข้อมูลรับรอง เมื่อระบบติดตั้งแพ็กเกจดังกล่าว มัลแวร์อาจทำงานเมื่อเริ่มใช้งาน Python แม้แอปพลิเคชันไม่ได้เรียกใช้ Agent Framework โดยตรง ส่งผลให้ข้อมูลรับรองและ Token สำหรับเข้าถึงบริการ Cloud อาจถูกส่งไปยังผู้โจมตี ทั้งนี้ รายงานระบุว่า PyPI ได้กักกันแพ็กเกจทั้งสองรุ่นแล้ว แต่ระบบที่ติดตั้งไปก่อนหน้ายังคงต้องได้รับการตรวจสอบและแก้ไข [1]
1. รายละเอียดภัยคุกคาม [2]
1.1 Supply Chain Attack / Malicious Package ผู้โจมตีเผยแพร่แพ็กเกจ agent-framework ที่แฝงมัลแวร์จำนวน 2 รุ่น เมื่อวันที่ 17 พฤศจิกายน 2569 โดยเผยแพร่ห่างกันประมาณ 33 นาที เหตุการณ์นี้เกี่ยวข้องกับแพ็กเกจสำหรับติดตั้งบน PyPI และยังไม่มีข้อสรุปว่าผู้โจมตีได้รับสิทธิ์เผยแพร่แพ็กเกจด้วยวิธีใด
1.2 Python Startup Hook มัลแวร์ใช้ไฟล์ .pth ภายในไดเรกทอรี site-packages เพื่อเรียกคำสั่งอันตรายระหว่างการเริ่มทำงานตามปกติของ Python โดย version 1.26.1 ใช้ไฟล์ agent_framework_meta.pth ส่วน version 1.26.2 ใช้ไฟล์ af_runtime_diag.pth ดังนั้น การเริ่ม Python หรือใช้งาน pip ในสภาพแวดล้อมที่ได้รับผลกระทบอาจกระตุ้นให้มัลแวร์ทำงานได้ แม้ไม่ได้สั่งนำเข้าแพ็กเกจด้วย import
1.3 Credential Theft มัลแวร์รวบรวมข้อมูลจากตัวแปรสภาพแวดล้อมและไฟล์ที่อาจเก็บข้อมูลรับรอง เช่น Azure CLI, Git, Docker, npm, pip และไฟล์ .env รวมถึงข้อมูลที่ใช้ในระบบพัฒนาและส่งมอบซอฟต์แวร์อัตโนมัติ (CI/CD) โดยขอบเขตข้อมูลที่เข้าถึงได้ขึ้นอยู่กับสิทธิ์ของกระบวนการที่เรียกใช้ Python
1.4 Cloud Identity Token Theft มัลแวร์มีความสามารถขอ Token ใหม่ผ่าน Azure Managed Identity และ Azure DevOps เมื่อสภาพแวดล้อมมีสิทธิ์และข้อมูลที่จำเป็น ส่วน version 1.26.2 เพิ่มการขอ Token ผ่าน GitHub Actions OpenID Connect (OIDC) ด้วย จึงต้องประเมินทั้งข้อมูลรับรองที่จัดเก็บไว้และ Token ที่อาจถูกออกระหว่างเกิดเหตุ
1.5 Data Exfiltration ข้อมูลที่รวบรวมได้จะถูกจัดรูปแบบ บีบอัด และเข้ารหัสแบบ Base64 ก่อนส่งผ่าน HTTPS POST ไปยังปลายทาง webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb ซึ่งใช้ร่วมกันในแพ็กเกจอันตรายทั้งสองรุ่น
2. ระบบและผู้ใช้งานที่ได้รับผลกระทบ [3]
2.1 ระบบที่ติดตั้งแพ็กเกจ agent-framework รุ่นต่อไปนี้
– agent-framework version 1.26.1
– agent-framework version 1.26.2
2.2 เครื่องนักพัฒนา เซิร์ฟเวอร์ Virtual Environment และ Container ที่ติดตั้งแพ็กเกจดังกล่าว รวมถึง CI/CD Runner และระบบบน Azure ที่เปิดให้กระบวนการเข้าถึงข้อมูลรับรองหรือใช้ Managed Identity
2.3 ระบบที่นำแพ็กเกจอันตรายจาก Cache, Package Mirror หรือ Container Image กลับมาใช้งาน แม้แพ็กเกจต้นทางจะถูกกักกันแล้ว จึงควรตรวจสอบแหล่งติดตั้งภายในหน่วยงานเพิ่มเติม
3. แนวทางการตรวจสอบและแก้ไข [4]
3.1 ตรวจสอบไฟล์กำหนด Dependency, Lockfile, ประวัติการติดตั้ง และ Build Log เพื่อค้นหาการใช้งาน agent-framework version 1.26.1 หรือ version 1.26.2 รวมถึงตรวจสอบ Virtual Environment, Container Image และ CI/CD Runner ที่เกี่ยวข้อง หากสงสัยว่าติดตั้งแพ็กเกจอันตรายแล้ว ควรตรวจสอบไฟล์จากสภาพแวดล้อมที่เชื่อถือได้ และหลีกเลี่ยงการเริ่ม Python หรือ pip ภายในสภาพแวดล้อมดังกล่าว เนื่องจากอาจกระตุ้น Startup Hook
3.2 ระงับงานและแยกระบบที่ได้รับผลกระทบตามแผนตอบสนองเหตุการณ์ เก็บรักษาไฟล์แพ็กเกจ Log และหลักฐานที่เกี่ยวข้อง จากนั้นสร้างสภาพแวดล้อมใหม่จากแหล่งที่เชื่อถือได้ โดยดำเนินการดังนี้
– สำหรับ agent-framework version 1.26.1 ให้ยกเลิกใช้งาน และติดตั้ง version 1.26.0 ในสภาพแวดล้อมใหม่ หลังตรวจสอบแพ็กเกจและ Dependency ที่เกี่ยวข้อง
– สำหรับ agent-framework version 1.26.2 ให้ยกเลิกใช้งาน และติดตั้ง version 1.26.0 ในสภาพแวดล้อมใหม่ หลังตรวจสอบแพ็กเกจและ Dependency ที่เกี่ยวข้อง
3.3 กักกันแพ็กเกจอันตรายใน Package Cache และ Mirror ภายในหน่วยงาน พร้อมสร้าง Container Image และ Build Artifact ที่เกี่ยวข้องใหม่ เพื่อป้องกันการติดตั้งซ้ำจากสำเนาที่จัดเก็บไว้
3.4 เปลี่ยนหรือเพิกถอนข้อมูลรับรองที่อาจถูกเปิดเผยจากระบบที่เชื่อถือได้ เช่น API Key, Access Token และข้อมูลรับรองของบัญชีบริการ พร้อมประเมิน Token ที่มัลแวร์อาจขอเพิ่มเติมผ่าน Cloud Identity โดยประสานผู้ดูแลบริการเพื่อลดสิทธิ์หรือระงับ Identity ที่เกี่ยวข้องตามความจำเป็น การเปลี่ยน Secret ที่จัดเก็บไว้เพียงอย่างเดียวอาจไม่ครอบคลุม Token ที่ออกไปแล้ว
3.5 ตรวจสอบ Proxy Log และข้อมูลการเชื่อมต่อ เพื่อค้นหาปลายทาง webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb ส่วน DNS Log ใช้ตรวจสอบการเรียกชื่อโดเมน webhook[.]site ประกอบกับเวลาและเครื่องต้นทาง ทั้งนี้ โดเมนดังกล่าวเป็นบริการที่มีการใช้งานทั่วไป การพบโดเมนเพียงอย่างเดียวจึงต้องตรวจสอบร่วมกับหลักฐานอื่น
3.6 ตรวจสอบ Azure Sign-in Log, Activity Log และประวัติการใช้งาน Azure DevOps หรือ GitHub Actions เพื่อค้นหาการใช้ Identity ผิดปกติ การเข้าถึงข้อมูลสำคัญ การเปลี่ยนสิทธิ์ และการแก้ไข Workflow โดยไม่ได้รับอนุญาต
3.7 ก่อนนำระบบกลับมาใช้งาน ให้ยืนยันว่าไม่มีแพ็กเกจและ Startup Hook อันตรายหลงเหลืออยู่ พร้อมทดสอบแอปพลิเคชันและกระบวนการ CI/CD จากสภาพแวดล้อมที่สร้างใหม่
4. มาตรการป้องกันและลดความเสี่ยงเพิ่มเติม
4.1 ปิดกั้นการดาวน์โหลดและติดตั้ง agent-framework version 1.26.1 และ version 1.26.2 ผ่านระบบจัดการแพ็กเกจของหน่วยงาน และระงับการอัปเดต Dependency อัตโนมัติในโครงการที่เกี่ยวข้องจนกว่าจะตรวจสอบแล้ว
4.2 ใช้ Lockfile กำหนดรุ่น Dependency และตรวจสอบค่า Hash ของไฟล์แพ็กเกจเทียบกับชุดที่ผ่านการอนุมัติ โดยการมีค่า Hash เพียงอย่างเดียวไม่ได้ยืนยันว่าแพ็กเกจปลอดภัย หากยังไม่ได้ตรวจสอบแหล่งที่มาและเนื้อหา
4.3 จำกัดสิทธิ์ของ CI/CD Runner, Service Principal และ Managed Identity ให้เท่าที่จำเป็น รวมถึงจำกัดสิทธิ์การขอ OIDC Token เฉพาะงานที่ต้องใช้งานจริง
4.4 แยกขั้นตอนติดตั้งและตรวจสอบ Dependency ออกจากขั้นตอนที่ได้รับข้อมูลรับรองสำหรับ Production และจำกัดการเชื่อมต่อขาออกของระบบ Build ให้เหลือเฉพาะปลายทางที่จำเป็น
4.5 เพิ่มการเฝ้าระวังการสร้างไฟล์ .pth ที่ไม่คาดหมาย การเปลี่ยนแปลงแพ็กเกจ และการเชื่อมต่อออกจากกระบวนการ Python ไปยังปลายทางที่ไม่เกี่ยวข้องกับงาน หากพบพฤติกรรมน่าสงสัย ให้เก็บรักษาหลักฐานและดำเนินการตามแผนตอบสนองเหตุการณ์ทันที
ทั้งนี้ การกักกันแพ็กเกจบน PyPI หรือการเปลี่ยนรุ่นแพ็กเกจเพียงอย่างเดียว ไม่สามารถยืนยันว่าข้อมูลรับรองที่เคยถูกขโมยจะไม่ถูกนำไปใช้ ผู้ดูแลระบบต้องตรวจสอบผลกระทบ จัดการข้อมูลรับรองและสิทธิ์ที่เกี่ยวข้อง พร้อมยืนยันความปลอดภัยของระบบก่อนกลับมาให้บริการ
แหล่งอ้างอิง