
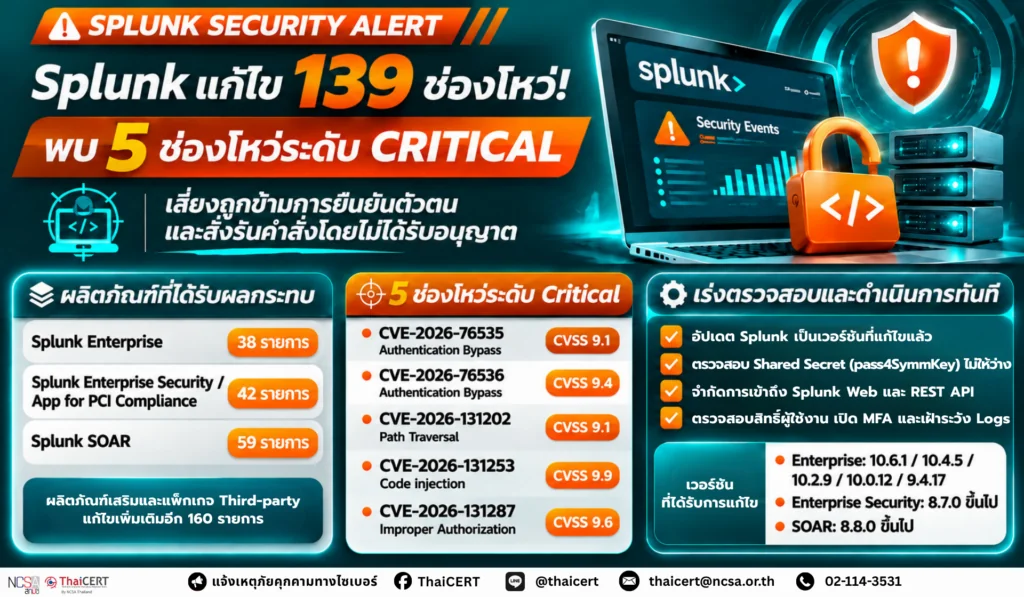
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานจากบริษัท Splunk ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัยเพื่อแก้ไขช่องโหว่จำนวน 139 รายการ ในผลิตภัณฑ์หลัก 3 รายการ ได้แก่ Splunk Enterprise, Splunk Enterprise Security และ Splunk SOAR โดยพบช่องโหว่ระดับ Critical จำนวน 5 รายการ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีข้ามการยืนยันตัวตน (Authentication Bypass) สั่งรันคำสั่ง (Remote Code Execution: RCE) และยกระดับสิทธิ์การเข้าถึงระบบ (Privilege Escalation) ส่งผลให้ข้อมูลสำคัญรั่วไหล ระบบถูกแก้ไขโดยไม่ได้รับอนุญาต หรือบริการหยุดชะงัก [1]
1. รายละเอียดช่องโหว่ [2] [3] [4]
1.1 CVE-2026-76535 ( CVSS 3.1 : 9.1 ) เป็นช่องโหว่ประเภท Authentication Bypass ใน Splunk Enterprise ผ่าน RapidDiag REST API ซึ่งเกิดจากการยอมรับค่า Shared Secret ที่ว่างเปล่าในการตรวจสอบสิทธิ์ อาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถสั่งประมวลผลคำสั่ง Search Processing Language (SPL) ภายใต้สิทธิ์ของผู้ใช้งานที่ได้รับการยืนยันตัวตน และเข้าถึงหรือแก้ไขข้อมูลและการตั้งค่าของระบบได้
1.2 CVE-2026-76536 ( CVSS 3.1 : 9.4 ) เป็นช่องโหว่ประเภท Authentication Bypass ใน Splunk Enterprise ผ่าน Cluster Configuration REST API ซึ่งเกิดจากการยอมรับค่า Clustering Shared Secret ที่ว่างเปล่าบนระบบ Standalone ที่ไม่ได้เปิดใช้งาน Clustering อาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถเข้าถึงและแก้ไขการตั้งค่า Cluster ส่งผลให้การทำงานของระบบหยุดชะงักหรือถูกเปลี่ยนแปลงการตั้งค่าโดยไม่ได้รับอนุญาต
1.3 CVE-2026-131202 ( CVSS 3.1 : 9.1 ) เป็นช่องโหว่ประเภท Path Traversal (CWE-22) ใน Splunk Enterprise Security ซึ่งเกิดจากการตรวจสอบประเภทไฟล์ที่อัปโหลดและเส้นทางการเรียกใช้งานโมดูล Configuration Checker ไม่เหมาะสม อาจเปิดโอกาสให้ผู้โจมตีที่มีบัญชีผู้ใช้สิทธิ์ ess_admin สามารถใช้ฟังก์ชัน Lookup File Upload ร่วมกับ Configuration Checker เพื่อสั่งรันคำสั่งที่ไม่ได้รับอนุญาตบน Search Head ภายใต้สิทธิ์ของบัญชีที่ใช้รัน Splunk Enterprise
1.4 CVE-2026-131253 ( CVSS 3.1 : 9.9 ) เป็นช่องโหว่ประเภท Code Injection (CWE-94) ใน Splunk SOAR ผ่านฟังก์ชัน App Wizard ซึ่งเกิดจากการตรวจสอบข้อมูลที่ผู้ใช้ป้อนก่อนนำไปสร้าง Connector Code ไม่เหมาะสม อาจเปิดโอกาสให้ผู้โจมตีที่ผ่านการยืนยันตัวตนและมีสิทธิ์แก้ไข Apps และ Containers รวมถึงสิทธิ์เรียกใช้งาน Playbooks สามารถสั่งรันคำสั่งบนระบบที่ให้บริการ Splunk SOAR ได้
1.5 CVE-2026-131287 ( CVSS 3.1 : 9.6 ) เป็นช่องโหว่ประเภท Improper Authorization (CWE-863) ใน Splunk SOAR ที่เกี่ยวข้องกับ REST API และการจัดการ Playbook Repository ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ผ่านการยืนยันตัวตนและมีสิทธิ์จัดการ Playbooks สามารถทำให้ระบบเรียกใช้ Playbook Code ที่ผู้โจมตีควบคุมได้ ผ่านการเปลี่ยนแปลงการอ้างอิง Repository ส่งผลให้เกิดการสั่งรันคำสั่งที่ไม่ได้รับอนุญาต
นอกจากนี้ ยังพบช่องโหว่ระดับ High และระดับความรุนแรงอื่น ๆ ที่เกี่ยวข้องกับการเปิดเผยข้อมูลสำคัญ (Information Disclosure) การแทรกคำสั่ง SPL (SPL Injection) การยกระดับสิทธิ์ และการหยุดให้บริการ (Denial of Service: DoS) ทั้งนี้ เงื่อนไขในการโจมตีแตกต่างกันตามช่องโหว่และสิทธิ์ของผู้โจมตี
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ
2.1 Splunk Enterprise แก้ไขช่องโหว่ 38 รายการ โดยส่งผลกระทบต่อเวอร์ชัน 10.6.0.5, 10.4.0 ถึง 10.4.4, 10.2.0 ถึง 10.2.8, 10.0.0 ถึง 10.0.11 และ 9.4.0 ถึง 9.4.16
2.2 Splunk Enterprise Security และ Splunk App for PCI Compliance พบช่องโหว่จำนวน 42 รายการ โดยส่งผลกระทบต่อเวอร์ชันก่อน 8.7.0
2.3 Splunk SOAR พบช่องโหว่จำนวน 59 รายการ โดยส่งผลกระทบต่อเวอร์ชันก่อน 8.8.0
2.4 ผลิตภัณฑ์เสริมและแพ็กเกจของบุคคลที่สาม มีการแก้ไขช่องโหว่เพิ่มเติมใน App for Stream, AI Assistant และ third-party packages ของ Enterprise, Enterprise Security และ SOAR อีกเกือบ 160 รายการ
3. ผลกระทบ
หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ดังกล่าวได้สำเร็จ อาจทำให้สามารถเข้าถึงระบบโดยไม่ได้รับอนุญาต สั่งรันคำสั่งที่เป็นอันตราย แก้ไขข้อมูลและการตั้งค่าของระบบ รวมถึงเข้าควบคุมการทำงานของระบบที่ได้รับผลกระทบได้ นอกจากนี้ อาจทำให้ข้อมูลสำคัญรั่วไหลหรือระบบหยุดให้บริการ ซึ่งส่งผลกระทบต่อการเฝ้าระวัง ตรวจสอบ และวิเคราะห์ภัยคุกคามทางไซเบอร์ของหน่วยงาน
4. แนวทางการแก้ไขและมาตรการลดความเสี่ยง
4.1 ผู้ดูแลระบบควรตรวจสอบผลิตภัณฑ์และเวอร์ชัน Splunk ที่ใช้งานภายในหน่วยงาน พร้อมเร่งอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว ได้แก่ Splunk Enterprise เวอร์ชัน 10.6.1, 10.4.5, 10.2.9, 10.0.12 หรือ 9.4.17 ตามเวอร์ชันที่ใช้งาน, Splunk Enterprise Security เวอร์ชัน 8.7.0 และ Splunk SOAR เวอร์ชัน 8.8.0 หรือใหม่กว่า
4.2 ตรวจสอบการตั้งค่ารหัสลับ (Shared Secret) ในระบบ Splunk Enterprise โดยเฉพาะค่า pass4SymmKey ในไฟล์ server.conf ไม่ให้เป็นค่าว่าง และกำหนดรหัสลับที่มีความปลอดภัยตามคำแนะนำของผู้ผลิต
4.3 จำกัดการเข้าถึงระบบ Splunk Web และ REST API เฉพาะเครือข่ายหรือผู้ใช้งานที่ได้รับอนุญาต โดยใช้ Firewall และการแบ่งแยกเครือข่าย พร้อมหลีกเลี่ยงการเปิดระบบบริหารจัดการให้เข้าถึงจากอินเทอร์เน็ตโดยตรง
4.4 ตรวจสอบบัญชีผู้ใช้งานและกำหนดสิทธิ์การเข้าถึงให้เหมาะสม โดยเฉพาะบัญชีที่มีสิทธิ์ระดับผู้ดูแลระบบหรือมีสิทธิ์จัดการ Apps, Containers และ Playbooks พร้อมเปิดใช้งานการยืนยันตัวตนหลายขั้นตอน (MFA) หากระบบรองรับ
4.5 ตรวจสอบบันทึกเหตุการณ์ (Logs) และเฝ้าระวังพฤติกรรมผิดปกติ เช่น การเรียกใช้งาน API โดยไม่ได้รับอนุญาต การเปลี่ยนแปลงการตั้งค่าระบบ การอัปโหลดไฟล์ที่ผิดปกติ และการเรียกใช้คำสั่งที่ไม่คาดหมาย เพื่อให้สามารถตรวจพบและรับมือกับเหตุการณ์ได้อย่างทันท่วงที
แหล่งอ้างอิง
[1] https://dg.th/bm6flagxzu
[2] https://dg.th/mzw9x4jba6
[3] https://dg.th/2cz9ufp30o
[4] https://dg.th/j5pzdvunb7