
558/69 (IT) ประจำวันศุกร์ที่ 9 ตุลาคม 2569
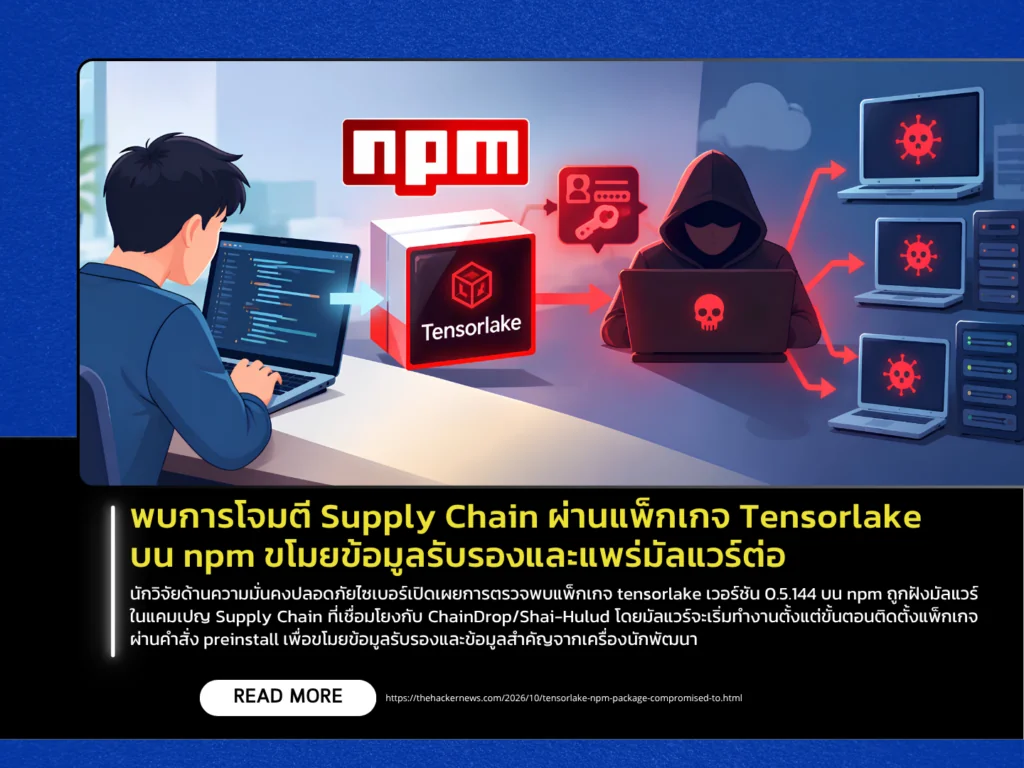
นักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์เปิดเผยการตรวจพบแพ็กเกจ tensorlake เวอร์ชัน 0.5.144 บน npm ถูกฝังมัลแวร์ในแคมเปญ Supply Chain ที่เชื่อมโยงกับ ChainDrop/Shai-Hulud โดยมัลแวร์จะเริ่มทำงานตั้งแต่ขั้นตอนติดตั้งแพ็กเกจผ่านคำสั่ง preinstall เพื่อขโมยข้อมูลรับรองและข้อมูลสำคัญจากเครื่องนักพัฒนา เช่น npm และ GitHub Token, ข้อมูลรับรอง AWS, Kubernetes และ HashiCorp Vault, SSH Key, ไฟล์ .env รวมถึงข้อมูลที่เกี่ยวข้องกับเครื่องมือ AI บางรายการ โดยหลังตรวจพบเหตุการณ์ดังกล่าว แพ็กเกจเวอร์ชัน 0.5.144 ถูกนำออกจาก npm แล้ว
มัลแวร์จะรวบรวมและส่งข้อมูลออกจากระบบ พร้อมนำ npm Token ที่ขโมยได้ไปใช้แก้ไขและเผยแพร่แพ็กเกจอื่นภายใต้บัญชีของผู้เสียหาย ทำให้มัลแวร์สามารถแพร่กระจายต่อผ่านระบบ Supply Chain ได้ นอกจากนี้ ยังพบการสร้างไฟล์ใน ไดเรกทอรี .claude และ .vscode เพื่อให้คำสั่งอันตรายถูกเรียกใช้งานอีกครั้งเมื่อผู้ใช้เปิดโครงการผ่าน Claude Code หรือ Visual Studio Code รวมถึงมีกลไกตรวจสอบ GitHub Token ที่ถูกขโมยอย่างต่อเนื่อง โดยมีรายงานระบุว่า หากเพิกถอน Token ดังกล่าวก่อนกำจัดกลไกนี้ อาจทำให้คำสั่งที่มีผลลบหรือทำลายข้อมูลบนเครื่องถูกเรียกใช้งาน
ผู้พัฒนาที่เคยติดตั้ง tensorlake@0.5.144 ควรถือว่าเครื่องที่มีการทำงานของ Installation Script อาจถูกบุกรุก และตรวจสอบ Dependency, Lockfile และ Build Log ที่เกี่ยวข้อง พร้อมหยุดใช้งานเวอร์ชันดังกล่าวและกลับไปใช้เวอร์ชันที่เชื่อถือได้ เช่น 0.5.143 ระหว่างตรวจสอบและแก้ไขเหตุการณ์ ทั้งนี้ ไม่ควรเพิกถอน GitHub Token หากยังไม่ได้ตรวจสอบและกำจัดกลไก gh-token-monitor เนื่องจากอาจทำให้คำสั่งที่มีผลลบหรือทำลายข้อมูลถูกเรียกใช้งาน หลังควบคุมและกำจัดมัลแวร์แล้ว ควรเปลี่ยนข้อมูลรับรองที่อาจถูกเข้าถึงจากระบบที่เชื่อถือได้ และตรวจสอบบัญชี npm, GitHub และบริการ Cloud ว่ามีการเผยแพร่แพ็กเกจหรือกิจกรรมที่ไม่ได้รับอนุญาตหรือไม่
แหล่งข่าว : https://thehackernews.com/2026/10/tensorlake-npm-package-compromised-to.html