
623/69 (IT) ประจำวันพฤหัสบดีที่ 12 พฤศจิกายน 2569
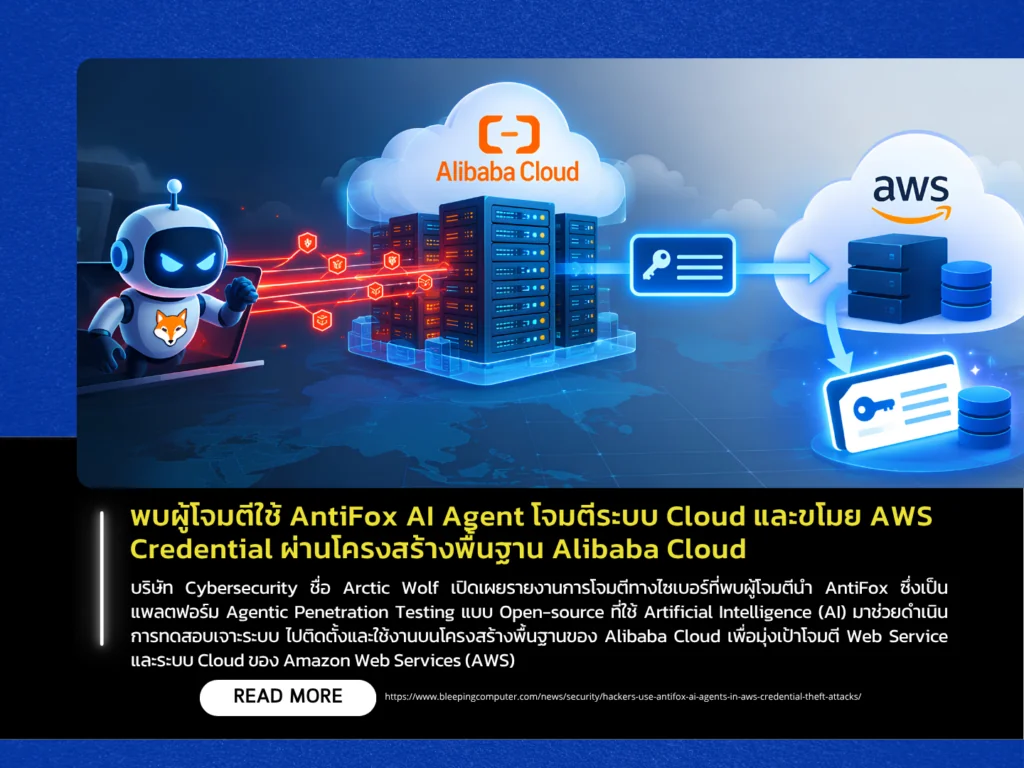
บริษัท Cybersecurity ชื่อ Arctic Wolf เปิดเผยรายงานการโจมตีทางไซเบอร์ที่พบผู้โจมตีนำ AntiFox ซึ่งเป็นแพลตฟอร์ม Agentic Penetration Testing แบบ Open-source ที่ใช้ Artificial Intelligence (AI) มาช่วยดำเนินการทดสอบเจาะระบบ ไปติดตั้งและใช้งานบนโครงสร้างพื้นฐานของ Alibaba Cloud เพื่อมุ่งเป้าโจมตี Web Service และระบบ Cloud ของ Amazon Web Services (AWS) โดย AntiFox เป็นเครื่องมือที่พัฒนาต่อยอดจาก ARTEX เวอร์ชัน 0.1.1 และมี Interface ภาษาจีน ซึ่งรองรับการใช้งาน AI Agent เพื่อทำงานด้าน Penetration Testing แบบอัตโนมัติ เช่น การสำรวจ Service ที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต และการตรวจสอบช่องโหว่ของระบบเป้าหมาย ทั้งนี้ Arctic Wolf พบว่าโครงสร้างพื้นฐานที่เกี่ยวข้องกับ AntiFox ถูกนำไปใช้ในกิจกรรมที่เป็นอันตรายหลายรูปแบบ ได้แก่ การใช้ประโยชน์จากช่องโหว่ การติดตั้ง Web Shell การตรวจสอบความถูกต้องของ Credential การสำรวจ Configuration และการรวบรวมข้อมูลลับจากระบบ AWS โดยพบว่าผู้โจมตีใช้ AWS Identity ที่ถูกต้อง เช่น IAM User และ EC2 Role เพื่อส่งคำขอเข้าถึง AWS API ภายใต้สิทธิ์ของบัญชีที่มีอยู่จริง
จากการตรวจสอบเหตุการณ์โจมตีพบว่า ผู้โจมตีสามารถติดตั้ง ASPX Web Shell บน Internet Information Services (IIS) Server ที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต ก่อนใช้ Web Shell สั่งรันคำสั่งบนระบบปฏิบัติการ เข้าถึง Application Configuration และ Database Connection String รวมถึงคัดลอกไฟล์ Configuration และ Log ไปยัง Directory ที่สามารถเข้าถึงผ่านเว็บไซต์ได้ นอกจากนี้ ผู้โจมตียังใช้ IAM Credential และ EC2 Role ที่ถูกต้องเพื่อเรียกใช้งาน AWS API และสำรวจทรัพยากรภายใน Cloud Environment โดยในเหตุการณ์หนึ่งพบการสลับใช้ AWS Identity หลายรายการเพื่อส่ง API Request หลายร้อยครั้งภายในเวลาประมาณ 30 นาที แม้ว่าคำขอส่วนใหญ่จะถูกปฏิเสธ แต่ผู้โจมตียังคงสามารถเข้าถึงข้อมูลลับที่ใช้งานใน Production Environment ได้ในบางกรณี ขณะที่อีกเหตุการณ์หนึ่งพบว่าผู้โจมตีใช้ AWS Identity ที่ถูกต้องเพื่ออ่าน คัดลอก และลบข้อมูล Object ที่จัดเก็บอยู่ใน Amazon S3 ซึ่งสะท้อนให้เห็นถึงความเสี่ยงจากการที่ผู้โจมตีสามารถนำ Credential ที่ถูกขโมยไปใช้เข้าถึงทรัพยากร Cloud โดยผ่านกระบวนการยืนยันตัวตนตามปกติของระบบ
Arctic Wolf แนะนำให้องค์กรตรวจสอบความเชื่อมโยงระหว่างกิจกรรม Web Shell บน IIS Server กับพฤติกรรมการเข้าถึง AWS ที่ผิดปกติ โดยเฉพาะการเรียกใช้งาน AWS API ที่ประสบความสำเร็จท่ามกลางคำขอจำนวนมากที่ถูกปฏิเสธ รวมถึงตรวจสอบ Credential และข้อมูลสำคัญที่อาจรั่วไหลจาก Application Configuration พร้อมยกเลิก AWS Session และ Access Key ที่ได้รับผลกระทบ ตลอดจนเปลี่ยน Credential ที่มีความเสี่ยงจากการถูกเปิดเผย ทั้งนี้ การค้นพบดังกล่าวเกิดขึ้นภายหลังมีรายงานการนำ ARTEX AI ซึ่งเป็นอีกหนึ่งแพลตฟอร์ม Agentic Penetration Testing ที่พัฒนาขึ้นในประเทศจีน ไปใช้สนับสนุนการโจมตีองค์กรและสถาบันการเงินในประเทศเกาหลีใต้ รวมถึงปฏิบัติการ Cyber Espionage ของกลุ่ม Vapor Panda ที่มุ่งเป้าองค์กรกว่า 200 แห่งใน 14 ประเทศ ปัจจุบัน AntiFox ยังคงเผยแพร่ผ่าน GitHub และได้รับการอัปเดตเป็นเวอร์ชัน 2.0 แม้ผู้พัฒนาจะกำหนดข้อห้ามในการนำเครื่องมือไปใช้โจมตีระบบจริงหรือดำเนินกิจกรรมที่ผิดกฎหมาย แต่ยังไม่มีการเปิดเผยกลไกทางเทคนิคที่บังคับใช้ข้อจำกัดดังกล่าว โดยเหตุการณ์นี้สะท้อนถึงความเสี่ยงจากการนำเครื่องมือ AI Agent มาใช้สนับสนุนกระบวนการโจมตีและขยายขอบเขตการเข้าถึงระบบ Cloud ขององค์กร